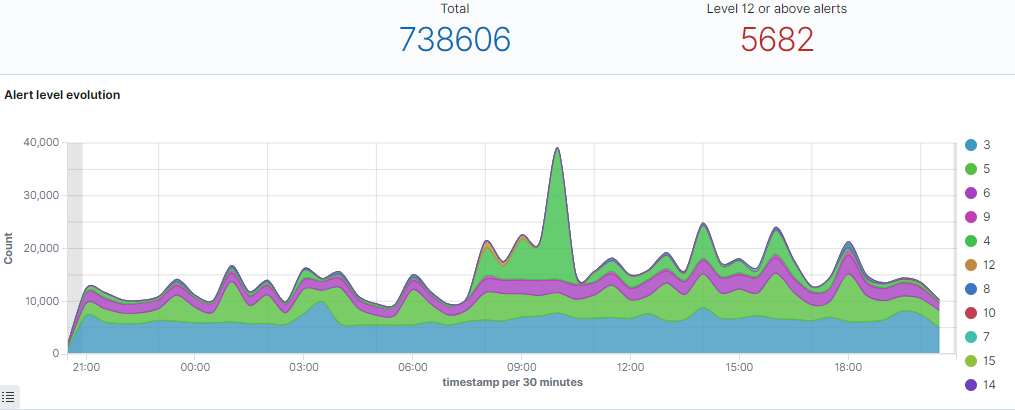

FortiGate-Logs in Wazuh in eigene Indizes routen
Einleitung FortiGate-Firewalls erzeugen in vielen Wazuh-Umgebungen ein hohes Logvolumen. Standardmäßig landen daraus erzeugte Alerts im Muster wazuh-alerts-*. Für saubere Datenhaltung, gezieltere Dashboards und separate Retention Policies ist es sinnvoll, diese Events in ein eigenes Indexmuster wie fortigate-alerts-* oder wazuh-alerts-fortigate-* zu schreiben. Ausgangslage / Problemstellung Die Umgebung sammelt FortiGate-Logs in Wazuh. Die Events werden vom FortiGate-Decoder … Weiterlesen